
「WordPressはセキュリティが不安」とよく聞きますが、実際のところ、正しく運用すれば過度に怖がる必要はありません。
世界のサイトの多くで使われている分、攻撃者にも狙われやすいのは事実です。
ただ、被害の多くは「やるべきことをやっていなかった」ことが原因で起きています。
弊社にも「ホームページが改ざんされた」「管理画面に入れなくなった」というご相談が届きます。
その多くは、更新を放置していた・パスワードが弱かった・バックアップがなかった、という基本的なところでつまずいています。
逆に言えば、最低限の対策を押さえるだけで、リスクは大きく下げられます。
この記事では、専門知識がない方でも今日から実践できる守り方を、優先順位をつけて解説します。
- WordPressが攻撃で狙われやすい理由と、最近の手口の実態
- 中小企業・個人事業主が最低限やるべき6つの対策
- つい見落としがちなNG運用と、その回避策
執筆者|高橋 丈太郎
株式会社SORAQ|代表取締役
株式会社SORAQ代表取締役。「成果につながるホームページ制作」をテーマに、中小企業のホームページ制作とWeb集客を数多く支援してきました。
「ホームページ制作担当」では、制作現場で培った経験をもとに、中小企業の経営者・ご担当者がそのまま実践できるホームページ制作とWeb集客のノウハウを、わかりやすく執筆しています。
(詳しくは代表挨拶をご覧ください)
なぜWordPressは狙われやすいのか?
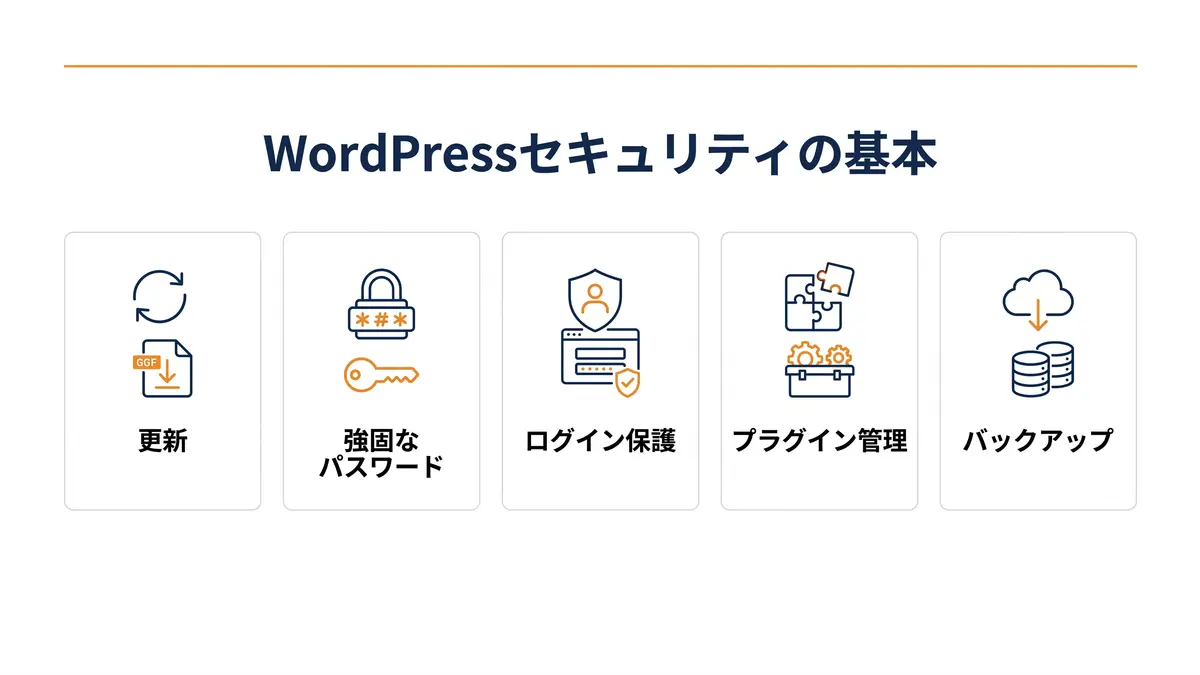
結論として、WordPressが狙われやすいのは「利用者が多く」「機能を拡張するプラグインに脆弱性が集中するから」です。
世界中で広く使われているため、ひとつ攻撃手法が見つかれば、それを使い回して大量のサイトを自動で狙えてしまいます。
ここで知っておきたいのが、危険の出どころです。
セキュリティ企業Patchstackの調査によると、2025年にWordPress関連で確認された新規の脆弱性は11,334件で、前年から約42%増えました。そのうち91%がプラグイン由来で、WordPress本体(コア)はわずか6件(いずれも低リスクのもの)にとどまります。(出典:Patchstack「State of WordPress Security 2026」)
つまり、危険なのはWordPress本体そのものよりも、後から追加したプラグインやテーマだということです。
便利だからと数を増やすほど、守るべき入口も増えていきます。
担当・髙橋WordPress本体は、しっかり施錠された玄関ドアのようなもの。
問題は、便利だからと後から付けた「勝手口(プラグイン)」です。
鍵をかけ忘れた勝手口が1つあれば、そこから侵入されます。
プラグインを足すたびに勝手口が増える、とイメージすると管理の重要さが見えてきます。
しかも攻撃のスピードは年々速くなっています。
Patchstackの報告では、脆弱性が公開されてから初めて悪用されるまでの中央値はおよそ5時間、影響の大きい脆弱性の約半数は24時間以内に悪用に着手されています。
「あとで直そう」が通用しない世界だと考えてください。
主な攻撃の手口は、おおむね次のようなものです。
| 手口 | どんな被害につながるか |
|---|---|
| プラグイン・テーマの既知脆弱性の悪用 | サイト改ざん、不正スクリプト埋込み、乗っ取り |
| ログインへの総当たり・辞書攻撃 | 管理画面の乗っ取り、不正操作 |
| パスワードの使い回しを突いた攻撃 | 他サービスから漏れたIDとパスワードでログイン |
| サーバー乗っ取り | スパム送信、マルウェア配布、サイト停止 |
出典:Patchstack「State of WordPress Security 2026」、IPA・JPCERT/CCの注意喚起をもとに弊社作成
国内でもJPCERT/CCはWebサイト改ざんの被害報告を多数受けており、IPAも過去にWordPress利用者向けに「脆弱性が確認されたら至急アップデートを」と注意喚起しています。
狙われるのは大企業だけではなく、小規模なサイトほど対策が手薄で標的になりやすい点に注意が必要です。
最低限やるべき対策は?
結論、最優先は「常に最新に保つこと」、次に「ログイン周りの強化」と「バックアップ」です。
ここを押さえれば、被害の大半は防げます。
順番に見ていきましょう。
1. 本体・プラグイン・テーマを最新に保つ(最重要)
WordPress公式ドキュメント「Hardening WordPress」は、セキュリティで最も重要なのは本体・プラグイン・テーマを常に最新に保つことだと明記しています。
脆弱性は修正版が出ると悪用情報もほぼ同時に出回るため、古いままが一番危険です。
WordPressはバージョン3.7以降、自動更新の機能を備えています。
マイナーリリースやセキュリティ修正は自動で当たる設定が可能なので、まずはこれを有効にしておきましょう。
前述のとおり攻撃は数時間で来るため、自動更新で「公開〜適用のすき間」を埋める発想が大切です。
2. 推測されにくいパスワードにする
WordPress公式は、強いパスワードとして辞書語・氏名・日付・短い組み合わせを避け、自動生成器を使うことを推奨しています。
公式の「Password Best Practices」では20文字以上(多いほど望ましい)が目安とされ、WordPressの自動生成パスワードは24文字で作られます。
国内のIPA(情報処理推進機構)も、パスワードは「できるだけ長く」「複雑に」「使い回さない」を基本とし、英大文字・小文字・数字・記号を混ぜることを案内しています。一番危ないのは、他サービスと同じパスワードの使い回しです。どこか1つ漏れると、芋づる式に破られます。
担当・髙橋制作の現場でいまだに見かけるのが、ユーザー名が「admin」、パスワードが「店名+123」のパターンです。
これは攻撃者が真っ先に試す組み合わせで、総当たり以前に当てられてしまいます。
ユーザー名はありふれた名前を避け、パスワードは長くてランダムなものへ。
パスワード管理ツールに覚えさせれば、複雑でも運用は苦になりません。
3. ログイン画面を守る(試行回数制限・二段階認証)
ログイン画面は最も狙われる入口です。
総当たり攻撃を防ぐには、ログイン試行回数の制限(専用プラグインで実装)が有効です。
何回か失敗したら一定時間ロックする仕組みですね。
さらに一歩進めるなら、二段階認証(2FA)の導入です。
IDとパスワードに加えてスマホアプリのコードなどを求める方式で、IPAも「IDとパスワードが漏れてもログインを防げる」として推奨しています。
なお2FAはWordPress標準機能ではないため、公式が案内するとおり対応プラグインの導入が必要です。
4. プラグインは「精選」する
危険の9割がプラグイン由来である以上、数を絞ることが最大の予防策になります。
入手元はWordPress公式(wordpress.org)か、信頼できる提供元に限りましょう。
そして公式が強く勧めているのが、使っていないプラグイン・テーマは「無効化」ではなく「削除」することです。
無効化しただけのプラグインも、ファイルが残っていれば脆弱性の対象になり得ます。
「いつか使うかも」は、リスクを抱え続けるのと同じです。
5. 常時SSL(HTTPS)にする
SSL(通信の暗号化、URLがhttpsで始まる状態)は、ログイン情報や問い合わせ内容の盗み見を防ぐ基本です。
公式も、管理画面へのアクセスはHTTPS必須としています。SSL証明書の費用は無料のもので十分なケースが多く、多くのレンタルサーバーで無料発行・自動更新に対応しています。
まだの場合は最優先で設定しましょう。
6. 定期的にバックアップを取る
最後の砦がバックアップです。
どれだけ守っても被害をゼロにはできません。
改ざんやランサム被害に遭っても、正常な状態に戻せれば実害を最小にできます。
公式は、WordPress本体とデータベースの両方を定期的に取得し、保管先を分けることを推奨しています。
週次でのスナップショットや、データの整合性確認も有効です。
サーバーの自動バックアップ機能や専用プラグインを使えば、手間をかけずに運用できます。
なお、保守費用も含めた運用コストの全体像はホームページの維持費はいくら?
年間ランニングコストの内訳で詳しく解説しています。
やりがちなNGは?
結論、「更新の放置」「弱いパスワードの使い回し」「バックアップなし」の3つが三大NGです。
被害相談のほとんどがこのどれかに当てはまります。
代表的なNGを整理しました。
| やりがちなNG | なぜ危険か | 代わりにすべきこと |
|---|---|---|
| 更新通知を放置 | 公開済みの脆弱性を突かれる | 自動更新を有効化、定期点検 |
| パスワードの使い回し | 1つの漏えいで連鎖被害 | サイトごとに長く固有のものを |
| 使わないプラグインを残す | 攻撃対象が増える | 不要なものは削除 |
| バックアップを取っていない | 被害から復旧できない | 定期取得+保管先を分ける |
| 管理者を1人で兼任・放置 | 退職・引継ぎ時に管理不能 | アカウント・権限を棚卸し |
担当・髙橋攻撃の多くは人が一つひとつ狙うのではなく、自動プログラムが無差別にスキャンして弱いサイトを拾っていきます。
規模の大小は関係ありません。
むしろ「小さいから対策していない」サイトのほうが、自動の網にかかりやすいのが実情です。
もうひとつ多いのが、「作って終わり」で運用担当が不在になっているケースです。
制作を外注した後、更新もバックアップも誰も見ていない、という状態は危険信号です。
社内で手が回らない場合は、保守を専門業者に任せる選択肢もあります。
保守の費用感や含まれる内容はホームページの維持費はいくら?
年間ランニングコストの内訳もあわせてご覧ください。
なお、ファイル権限の最適化やwp-config.phpの保護、データベース権限の最小化といった、より踏み込んだ堅牢化も公式で案内されています。
ただしサーバー設定に踏み込む内容のため、不安な場合は無理に自分でいじらず、制作・保守の専門家に相談するのが安全です。
まとめ
WordPressのセキュリティは、難しい専門知識よりも「基本を続けられるか」が分かれ目です。
最後に要点を整理します。
- 狙われる原因の9割はプラグイン・テーマの脆弱性。本体より追加機能の管理が肝心
- 最優先は常に最新に保つこと。自動更新を有効にして公開〜適用のすき間を埋める
- ログインは長く固有のパスワード+試行回数制限+二段階認証で守る
- 使わないプラグインは削除、SSLは必須、バックアップは最後の砦として定期取得
- 三大NGは「更新の放置」「パスワードの使い回し」「バックアップなし」
- 制度・バージョン・有料サービスの料金は変わるため、導入時は公式や専門家の最新情報を確認
自社だけで運用が難しいと感じたら、無理をせず専門家に任せるのも立派な対策です。
無料相談受付中
その問い合わせ、もっと増やせます。
こんなお悩み、ありませんか?
- 問い合わせや集客につながらなくて…
- 何から手をつければいいか分からない…
- 費用相場や自社に合うプランが知りたい…
「作って終わり」にしない。ホームページ制作担当が企画から運用までまるごとサポートします。
ご相談・お見積りは何度でも無料/無理な営業は一切しません
フォームは1分で送信完了。最短当日にご返信します。
よくある質問(FAQ)
- 1. 何から手をつければいいですか?
-
まずは更新(自動更新の有効化)とバックアップの2つです。
この2つだけでも被害の多くを防ぎ、万一のときも復旧できます。
次にパスワードの見直しとログイン保護へ進めましょう。 - 2. セキュリティのプラグインは入れるべきですか?
-
ログイン保護やファイアウォール(WAF)の機能を持つプラグインは有効です。
ただし入れすぎは逆効果なので、評価が高く更新が続いている定番のものを1つに絞るのがおすすめです。
一般的に無料版でも基本的な保護は得られますが、機能や料金は変動するため最新は各公式でご確認ください。 - 3. 自分で管理する自信がありません。どうすれば?
-
保守を専門業者に委託する方法があります。
更新・バックアップ・障害対応などをまとめて任せられ、相場は一般的に月5,000〜20,000円程度です。
本業に集中したい方ほど、運用の外部化は現実的な選択肢です。
・WordPress公式「Hardening WordPress」「Password Best Practices」「Two-Factor Authentication」(developer.wordpress.org / wordpress.org)
・Patchstack「State of WordPress Security 2026」(patchstack.com)
・IPA 情報処理推進機構「不正ログイン対策」ほか注意喚起(ipa.go.jp)
・JPCERT/CC 注意喚起(jpcert.or.jp)
※本記事の数値・制度は2026年6月時点。
最新は各公式情報をご確認ください。
監修者|川人 大展
株式会社SORAQ|Webディレクター・SEOコンサルタント
ホームページ制作会社のWebディレクター・SEOコンサルタントとして、
中小企業のホームページ制作とSEO対策・Web集客の支援に従事。
「ホームページ制作担当」では、ホームページ制作やSEO対策、Web集客に関する記事を専門的な観点から監修し、最新の検索エンジン動向とWebマーケティングの実務を踏まえた、正確で信頼できる情報発信を支えています。
こんな記事も読まれています。
-

AIOリライト手順|既存記事をAI検索向けに改修
過去に書いた記事のアクセスが伸び悩み、「AI検索の時代だから全部書き直すしかな... -
複数店舗Googleビジネスプロフィール一括管理術
店舗が2つ、3つと増えてくると、Googleビジネスプロフィール(旧Googleマイビジネス... -
AIに引用されない原因7つと直し方|診断チェック
ChatGPTやGoogleのAI Overviews(AIによる概要)に競合は出てくるのに、自社サイトは... -
MEOの順位が下がった原因と調べ方|対処チェック
昨日まで地図検索の上位に出ていた自店が、ある朝突然見つからない。Googleビジネ... -
AI検索の引用を確認する方法と無料チェック手順
「うちのホームページ、ChatGPTやGeminiに聞いたとき名前が出てくるのだろうか」——... -
AI検索の流入を計測する方法【2026年GA4】
「ChatGPTやGeminiで自社が紹介されているらしいが、その流入がどこに計上されてい...